Quase toda ferramenta de EDR promete detectar o ataque. A pergunta que pouca gente faz na hora da compra é outra: depois do alerta, quem devolve os arquivos criptografados, as configurações alteradas e o servidor que parou? Na maioria dos ambientes, essa parte fica com uma segunda ferramenta, a de backup, operada por outra pessoa, em outro console, com outro agente instalado na máquina.
A proposta da Acronis é juntar essas etapas. O Acronis EDR e o Acronis XDR rodam dentro do Acronis Cyber Protect Cloud, no mesmo agente e no mesmo console do backup. Isso significa que a investigação de um incidente termina com a recuperação do que foi afetado, sem trocar de sistema. Neste artigo, explicamos como cada um funciona, o que muda do EDR para o XDR e como decidir qual dos dois faz sentido para a sua operação.
Resumo rápido
- Acronis EDR monitora o comportamento dos endpoints (estações e servidores), monta a cadeia do ataque mapeada no MITRE ATT&CK e permite isolar, conter e reverter os danos com o backup integrado.
- Acronis XDR faz tudo isso e acrescenta outras fontes: e-mail, identidade (Entra ID), Microsoft 365 (SharePoint, OneDrive, Teams) e rede, com ações de resposta em cada uma delas.
- O diferencial em relação a outras soluções é o mesmo agente e o mesmo console para segurança e backup: detectar, responder e recuperar acontecem no mesmo lugar.
- Nenhuma das duas substitui uma equipe monitorando 24×7. Para isso existe o MDR, que pode ser contratado sobre a mesma plataforma.
O problema que a Acronis tenta resolver: o intervalo entre detectar e recuperar
Num incidente típico de ransomware, a sequência de trabalho do time de TI costuma ser esta:
- A ferramenta de segurança dispara um alerta.
- Alguém investiga em um console para entender o que aconteceu.
- O endpoint é isolado e o processo malicioso é encerrado.
- Em outro console, alguém localiza o último backup íntegro.
- Os arquivos e sistemas afetados são restaurados, muitas vezes manualmente e um a um.
As etapas 4 e 5 são onde o tempo de parada cresce. Não porque o backup não exista, mas porque a ferramenta que sabe o que foi afetado não é a mesma que sabe como recuperar. Cada troca de console é uma oportunidade de esquecer um arquivo, restaurar a versão errada ou restaurar um ponto que já estava comprometido.
Quando segurança e backup compartilham o mesmo agente, o incidente já sabe quais arquivos, processos e configurações foram tocados pelo ataque. A recuperação passa a ser uma ação dentro do próprio incidente, e não um projeto separado.
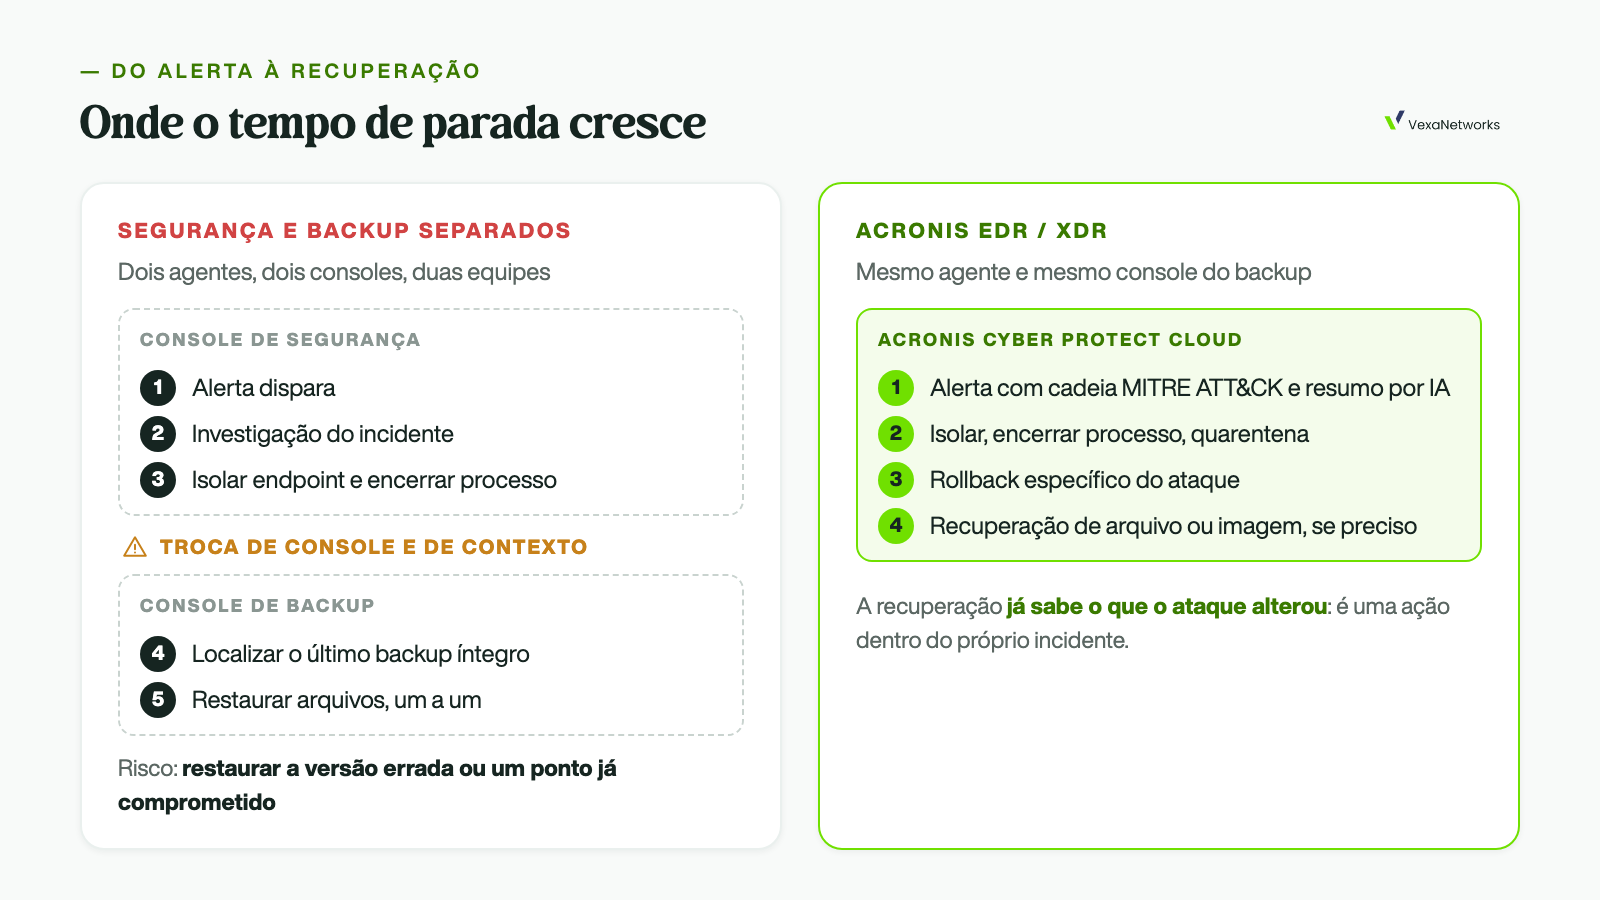
Com segurança e backup separados, a recuperação começa do zero. Com o mesmo agente, ela começa do incidente.
Como funciona o Acronis EDR
O Acronis EDR é a camada de detecção e resposta focada em endpoints. Na prática, ele cobre quatro frentes.
Detecção por comportamento, não só por assinatura. Além do antimalware tradicional, o EDR monitora continuamente eventos de segurança com motores comportamentais, proteção específica contra ransomware, filtragem de URL e um feed de inteligência de ameaças. Ele também correlaciona eventos automaticamente. Um PowerShell rodando sozinho não diz muito, mas um PowerShell rodando logo depois de um login fora do padrão e antes de uma criptografia em massa conta outra história.
Investigação guiada por IA. Cada incidente vira uma cadeia de eventos visual, mapeada no framework MITRE ATT&CK, com um resumo gerado por IA explicando como o invasor entrou, o que ele fez e qual foi o impacto. Para equipes de TI enxutas, sem um analista de segurança dedicado, isso reduz bastante o tempo entre “tem um alerta aqui” e “entendi o que aconteceu”. Na versão de junho de 2026, a Acronis acrescentou ainda uma triagem por IA dos incidentes de EDR, que ajuda a priorizar o que precisa de atenção primeiro.
Resposta com poucos cliques. A partir do próprio incidente, o técnico pode isolar o endpoint da rede, encerrar processos maliciosos e colocar arquivos em quarentena. Parte dessas ações pode ser automatizada.
Rollback e recuperação no mesmo fluxo. Aqui está o diferencial. Como o agente é o mesmo do backup, a resposta pode incluir o rollback específico do ataque (desfazer as alterações feitas pelo ransomware nos arquivos afetados) ou uma recuperação completa em nível de arquivo ou de imagem do sistema. Tudo dentro do mesmo console.
Um detalhe prático: o Acronis EDR funciona junto com o Microsoft Defender Antivirus, sem exigir que você o remova. Para quem já usa o Defender e não quer trocar de antivírus, o EDR acrescenta a camada de detecção e resposta por cima.
O que o Acronis XDR acrescenta
O EDR enxerga muito bem o que acontece dentro do endpoint. O problema é que boa parte dos ataques não começa ali. Começa num e-mail de phishing, numa credencial roubada usada para entrar no Microsoft 365 ou num acesso pela borda da rede. Quando o ataque finalmente chega ao endpoint, ele já percorreu várias camadas que o EDR não vê.
O Acronis XDR estende a mesma lógica de detecção, investigação e resposta para essas outras superfícies:
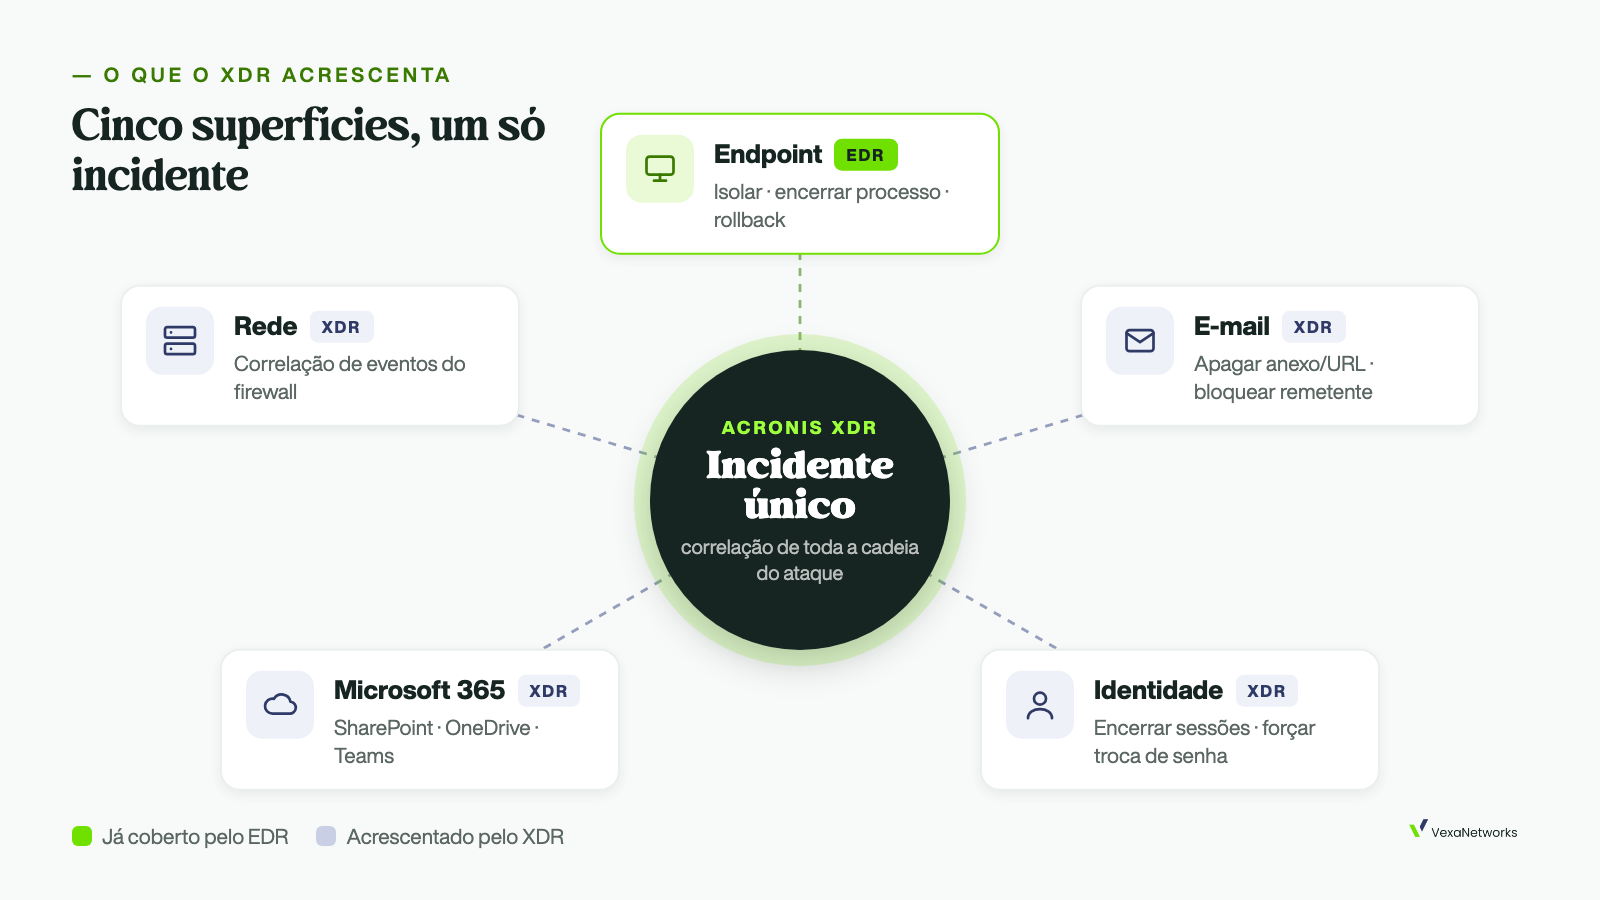
O XDR leva a mesma lógica de detecção e resposta para e-mail, identidade, Microsoft 365 e rede.
| Superfície | O que o XDR integra | Exemplos de resposta disponíveis |
|---|---|---|
| Endpoint | Tudo o que o EDR já cobre | Isolar máquina, encerrar processo, quarentena, rollback |
| Segurança de e-mail (ex.: FortiMail) | Apagar anexo ou URL maliciosa, buscar o mesmo anexo em outras caixas, bloquear remetente | |
| Identidade | Microsoft Entra ID | Encerrar todas as sessões do usuário, forçar troca de senha no próximo login, suspender a conta |
| Aplicações Microsoft 365 | SharePoint, OneDrive, Teams | Investigação e resposta sobre atividade suspeita nesses serviços |
| Rede | Firewall (ex.: FortiGate) | Correlação de eventos de rede com o restante do incidente |
A Acronis também anuncia mais de 300 integrações com outras ferramentas (SIEM, RMM, PSA). A diferença prática está na correlação: em vez de três alertas soltos (um e-mail suspeito, um login estranho e um processo anômalo), o XDR monta um único incidente com a sequência completa. Desde a versão de abril de 2026, a plataforma trata incidentes que envolvem várias cargas de trabalho como um só, o que é exatamente o caso de um ataque que passa do e-mail para a identidade e da identidade para o servidor.
O XDR também traz o Acronis Copilot, que permite investigar e acionar respostas em linguagem natural, além da visualização automática da cadeia de ataque no MITRE ATT&CK.
Não sabe se o seu ambiente pede EDR ou XDR?
Em 30 minutos mapeamos seus endpoints, seu Microsoft 365 e suas portas de entrada mais prováveis e indicamos a camada que está faltando.
Um exemplo de como isso aparece na prática
Imagine este roteiro, bastante comum:
- Um usuário do financeiro recebe um e-mail com um link para “atualizar dados bancários” e digita a senha numa página falsa.
- O invasor usa essa credencial para entrar no Microsoft 365 a partir de outro país e acessa o OneDrive do usuário.
- Dias depois, a mesma conta é usada para executar um script em uma estação da rede, que começa a criptografar arquivos.
Só com EDR, você vê muito bem o passo 3: o processo malicioso, os arquivos afetados e o rollback. Mas a conta comprometida continua ativa e o e-mail de phishing continua nas caixas de outros colaboradores.
Com XDR, os três passos aparecem no mesmo incidente. A partir dele dá para isolar a estação e reverter os arquivos, encerrar as sessões e forçar a troca de senha da conta comprometida, e procurar e apagar o mesmo e-mail nas outras caixas de correio. É o mesmo ataque, só que contido na origem e não apenas no sintoma.
Acronis EDR ou Acronis XDR: qual faz sentido para você?
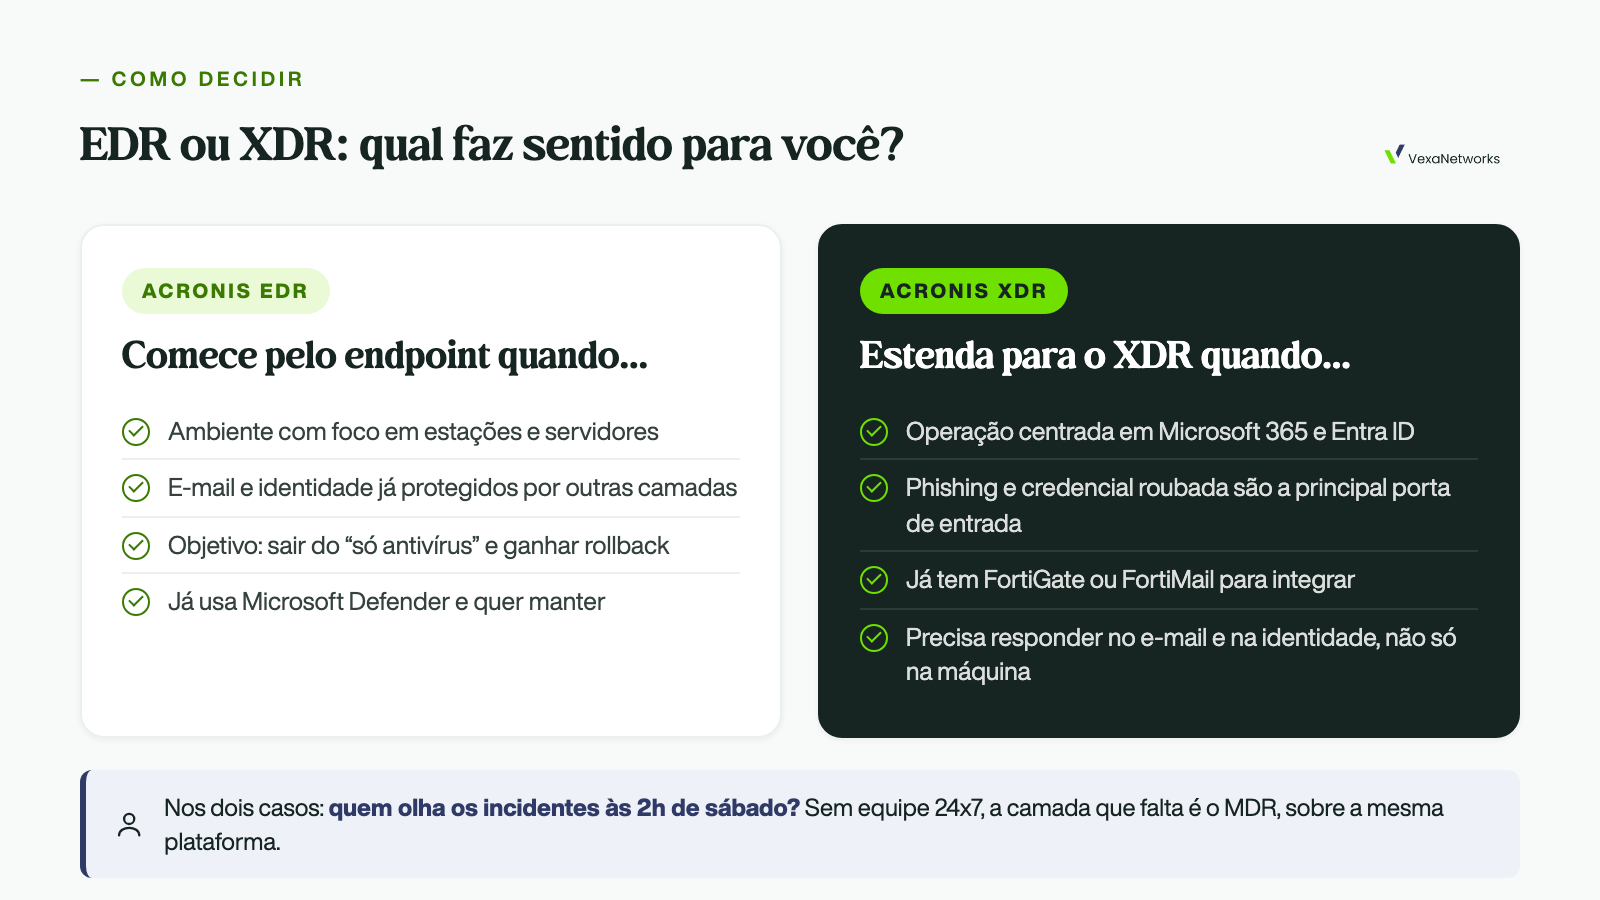
Comece pelo EDR e estenda para o XDR quando o e-mail e a identidade virarem a principal porta de entrada.
Desde abril de 2026, a Acronis oferece EDR e XDR como itens separados, o que facilita começar por um e evoluir para o outro. Um critério simples:
O Acronis EDR provavelmente basta quando:
- a maior parte do risco está nos endpoints e servidores locais;
- o uso de Microsoft 365 é pequeno ou já está bem protegido por outras camadas;
- o objetivo principal é sair do “só antivírus” e ganhar investigação e rollback de ransomware.
O Acronis XDR faz mais sentido quando:
- a empresa trabalha fortemente em Microsoft 365 (e-mail, Teams, SharePoint, OneDrive) e Entra ID;
- phishing e roubo de credencial são as principais portas de entrada no seu setor;
- já existe firewall ou gateway de e-mail Fortinet que pode ser integrado à correlação;
- você precisa responder a um incidente na identidade e no e-mail, e não só na máquina.
E em qualquer um dos dois casos, vale a pergunta: quem vai olhar esses incidentes às 2h da manhã de um sábado? A ferramenta detecta e facilita a resposta, mas alguém precisa acionar essa resposta. Se a sua equipe não cobre 24×7, a camada que falta é o MDR, que a Acronis oferece sobre a mesma plataforma, com equipes de resposta operando o EDR ou o XDR por você.
Por que a integração com backup pesa na decisão
Vale lembrar o ponto do nosso post sobre backup imutável e ransomware: os invasores procuram o backup antes de criptografar a produção. Ter segurança e backup separados significa defender duas ferramentas, dois consoles e dois conjuntos de credenciais.
Com tudo no Acronis Cyber Protect Cloud, você ganha três coisas concretas:
- Menos agentes nos endpoints e menos pontos de falha para gerenciar.
- Um só console para quem investiga e quem recupera, o que significa menos troca de contexto no pior momento possível.
- Recuperação já informada pelo incidente: o rollback sabe o que o ataque alterou, em vez de você restaurar “tudo de ontem” e torcer.
Isso também ajuda em exigências de seguro cibernético e de conformidade, que cada vez mais pedem evidências de detecção, resposta e capacidade de recuperação, e não apenas de antivírus instalado.
Já tem backup Acronis com a gente?
O EDR roda no mesmo agente que já está instalado. Sem novo software na máquina, sem novo console.
Perguntas frequentes
O Acronis EDR substitui meu antivírus?
Não necessariamente. Ele pode trabalhar junto com o Microsoft Defender Antivirus, acrescentando detecção comportamental, investigação e resposta sem exigir a remoção do Defender. A proteção antimalware da própria Acronis também está disponível na plataforma.
Preciso ter backup Acronis para usar o EDR ou o XDR?
O EDR e o XDR fazem parte do Acronis Cyber Protect Cloud. O rollback específico do ataque e a recuperação integrada aproveitam o mesmo agente; o ganho máximo aparece quando backup e segurança estão na mesma plataforma. Se você ainda não tem essa base, conheça nosso serviço de backup e disaster recovery.
O XDR da Acronis só funciona com produtos Microsoft e Fortinet?
As integrações nativas em destaque são com Microsoft 365, Entra ID, FortiMail e FortiGate, mas a Acronis informa mais de 300 integrações adicionais, incluindo SIEM, RMM e PSA. Vale validar o seu ambiente específico antes de decidir.
EDR ou XDR resolvem sozinhos o problema de monitoramento 24×7?
Não. Eles detectam, organizam o incidente e facilitam a resposta, mas alguém precisa acompanhar os alertas continuamente. Para isso existe o MDR, que é um serviço com equipe humana e não uma ferramenta. Esse acompanhamento contínuo é o trabalho de um SOC (Security Operations Center).
Dá para começar com EDR e migrar para XDR depois?
Sim. Desde abril de 2026 os dois são oferecidos como itens separados, então é possível começar pelos endpoints e estender para e-mail, identidade e rede quando fizer sentido.
Conclusão
A maioria das discussões sobre EDR e XDR para na detecção. A abordagem da Acronis vale a pena ser avaliada justamente porque não para aí: o mesmo agente que vê o ataque é o que reverte o estrago. Para começar, o EDR resolve o salto do “só antivírus” para investigação e rollback. Se a sua operação vive em Microsoft 365 e o phishing é a principal porta de entrada, o XDR é o passo que fecha o ciclo antes que o ataque chegue ao endpoint.
Seu antivírus avisa. Quem recupera?
Se hoje a sua segurança e o seu backup vivem em consoles separados, um incidente de ransomware vai custar mais horas do que precisava. Fale com um especialista da VexaNetworks: avaliamos seu ambiente e mostramos, na prática, como fica o fluxo de detecção ao rollback no Acronis Cyber Protect Cloud.
30 minutos, sem custo, sem compromisso de compra.