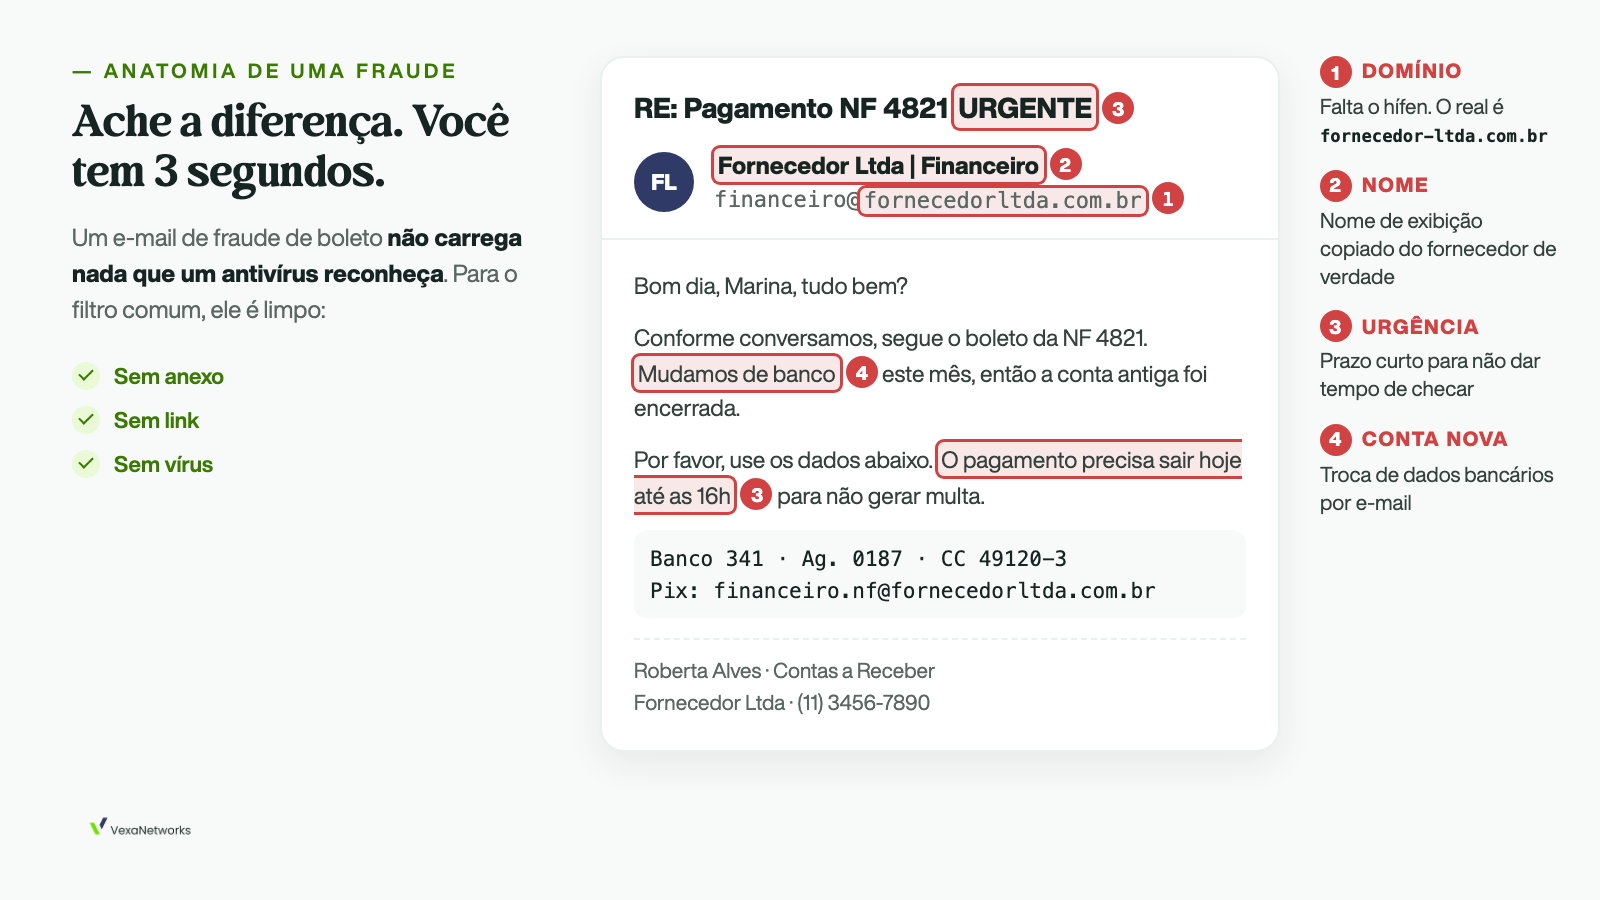
O e-mail chega no meio de uma conversa real com o seu fornecedor. Mesmo nome, mesma assinatura, o mesmo jeito de escrever. O pedido é simples: “mudamos de banco, o boleto atualizado segue abaixo, precisa sair hoje até as 16h”. Não tem anexo suspeito, não tem link estranho, não tem vírus. O Pix sai. Quinze dias depois, o fornecedor de verdade liga para cobrar.
A única diferença estava no domínio do remetente: faltava um hífen. Para o filtro que já vem com a caixa de e-mail, aquela mensagem era limpa. Para a empresa, foi um prejuízo que dificilmente volta.
É para esse tipo de ataque que existe o E-mail Protect, a camada de proteção de e-mail corporativo da VexaNetworks. Neste artigo explicamos por que o e-mail continua sendo a porta de entrada mais barata para o golpista, quais ataques passam pelo filtro comum e como o E-mail Protect barra cada um deles antes que alguém precise perceber.
Resumo rápido
- O e-mail é o canal preferido para phishing, fraude de boleto (BEC) e ransomware, porque depende de uma pessoa e não de uma falha técnica.
- Os golpes mais caros não têm anexo nem link: são só texto convincente vindo de um domínio parecido com o real.
- O E-mail Protect fica na frente da sua caixa de entrada e analisa remetente, domínio, links e anexos antes da entrega.
- Ele também protege o seu próprio domínio com SPF, DKIM e DMARC, para que ninguém mande e-mail em nome da sua empresa.
- Treinamento continua importante, mas não pode ser a única barreira: a decisão de clicar acontece em menos de um minuto.
Por que o e-mail continua sendo a porta mais fácil
Invadir um firewall bem configurado dá trabalho. Mandar um e-mail convincente para o financeiro não dá. Por isso o e-mail aparece no topo de praticamente todo relatório de incidentes:
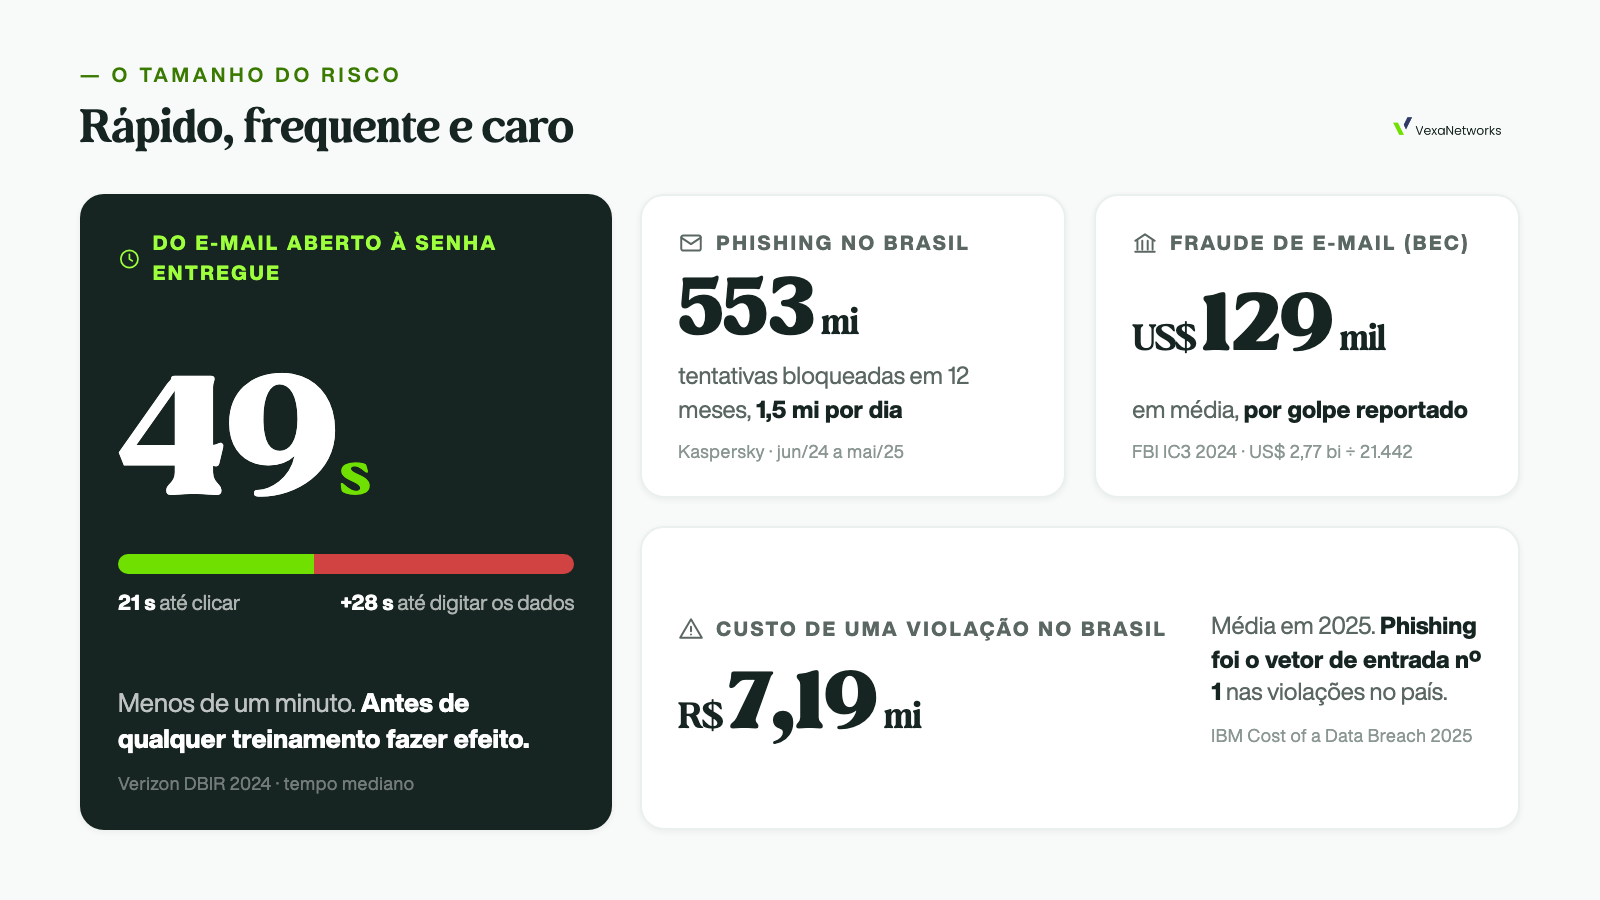
- Segundo o Verizon DBIR 2024, quem cai em um phishing leva, em média, 21 segundos para clicar no link depois de abrir o e-mail e mais 28 segundos para digitar os dados. São menos de 60 segundos entre a mensagem e a senha entregue.
- No Brasil, a Kaspersky bloqueou 553 milhões de tentativas de phishing em 12 meses (junho de 2024 a maio de 2025), cerca de 1,5 milhão por dia e 80% a mais que no período anterior.
- O relatório IC3 2024 do FBI registrou US$ 2,77 bilhões em perdas com fraude de e-mail corporativo (BEC) em 21.442 queixas. Dá uma média de cerca de US$ 129 mil por golpe, e são só os casos reportados.
- Quando o ataque vira vazamento, o custo médio no Brasil chegou a R$ 7,19 milhões em 2025, segundo o estudo Cost of a Data Breach da IBM. O phishing foi o vetor inicial mais comum no país.
Os quatro golpes que passam pelo filtro comum
As caixas do Microsoft 365 e do Google Workspace já vêm com um filtro básico de spam e vírus, e ele resolve bem o lixo em massa. O problema são os ataques feitos para parecer legítimos, que são justamente os que geram prejuízo.
1. Fraude de boleto e de pagamento (BEC)
O golpista se passa por um fornecedor, um cliente ou pelo próprio diretor da empresa e pede uma transferência, uma troca de conta bancária ou um boleto “atualizado”. Não há nada malicioso para escanear: só texto. O que denuncia o golpe é o contexto, como um domínio quase igual ao verdadeiro, um nome de exibição que não bate com o endereço ou um remetente que nunca escreveu para aquela pessoa antes.
2. Phishing de credencial
Um e-mail do “Microsoft 365”, do “banco” ou do “RH” pede para confirmar a senha numa página idêntica à original. Muitas vezes o link é limpo no momento da entrega e só passa a apontar para a página falsa horas depois, justamente para escapar da verificação inicial.
3. Anexo com malware ou ransomware
Uma nota fiscal, um comprovante ou um currículo em PDF, Office ou ZIP que carrega um código malicioso. Variantes novas ainda não têm assinatura conhecida, então o antivírus tradicional não reconhece.
4. Uso do seu domínio por terceiros (spoofing)
Aqui a vítima não é a sua equipe, e sim os seus clientes e fornecedores. Sem SPF, DKIM e DMARC bem configurados, qualquer pessoa consegue mandar um e-mail que parece vir de [email protected]. O golpe acontece fora da sua empresa, mas o nome em jogo é o seu.
Como o E-mail Protect funciona
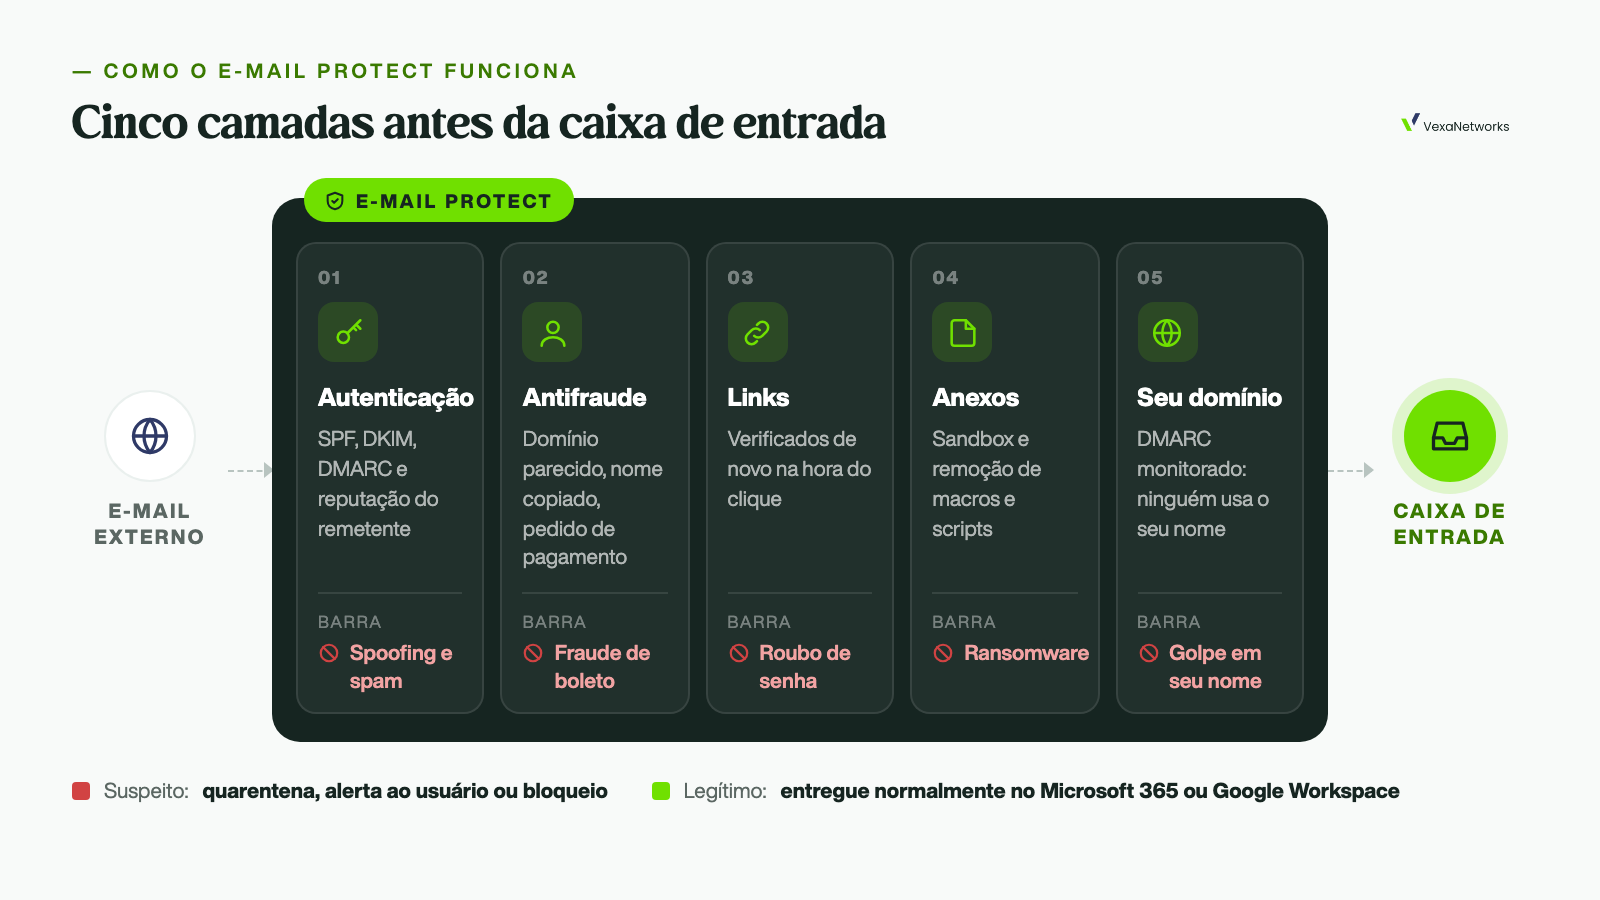
O E-mail Protect funciona como um gateway: todo e-mail externo passa por ele antes de chegar à caixa de entrada. A mensagem atravessa várias camadas de análise, e só o que é legítimo segue adiante. O que é suspeito vai para quarentena, recebe um alerta visível para o usuário ou é bloqueado.
Autenticação e reputação do remetente. Antes de olhar o conteúdo, o E-mail Protect verifica se o servidor que enviou a mensagem tem permissão para falar em nome daquele domínio (SPF, DKIM e DMARC) e qual a reputação do remetente e do IP de origem. Isso derruba boa parte do spam e do spoofing logo na entrada.
Antifraude e anti-impersonação. É a camada que pega o golpe do hífen. Ela compara o remetente com os domínios que a sua empresa conhece e sinaliza domínios parecidos, nomes de exibição que imitam diretores ou fornecedores e mensagens que pedem pagamento, troca de conta ou urgência fora do padrão. Funciona mesmo quando o e-mail não tem link nem anexo.
Links verificados no momento do clique. Os links da mensagem são reescritos e analisados de novo quando o usuário clica, e não só na entrega. Se o endereço passou a apontar para uma página falsa horas depois, o acesso é bloqueado.
Anexos em sandbox. Arquivos suspeitos são abertos num ambiente isolado para observar o comportamento real antes da entrega. Quando faz sentido, o conteúdo ativo (macros, scripts) é removido e o usuário recebe uma versão limpa do documento.
Proteção do seu domínio (DMARC). O E-mail Protect ajuda a publicar e monitorar SPF, DKIM e DMARC no DNS, mostrando quem está enviando e-mail em nome da sua empresa. Depois de ajustado, o domínio passa a rejeitar quem tenta se passar por você.
E o treinamento da equipe?
Treinamento de conscientização é importante e deve continuar. Mas ele tem um limite prático: pede que a pessoa certa perceba o sinal certo, no meio de um dia corrido, em menos de um minuto, todas as vezes. Basta uma falha para o golpe funcionar.
A lógica do E-mail Protect é inverter essa conta. Em vez de depender de alguém perceber, a maior parte dos golpes nem chega à caixa de entrada. E quando um e-mail duvidoso precisa ser entregue, ele chega com um aviso claro (“remetente externo com domínio parecido com o de um fornecedor”), o que facilita muito a vida de quem foi treinado.
Quando faz sentido reforçar a proteção de e-mail
Se você responder “sim” a duas ou mais perguntas abaixo, o filtro padrão provavelmente já não basta:
- O financeiro recebe boletos, notas e pedidos de pagamento por e-mail.
- A empresa já recebeu (ou quase pagou) um boleto falso ou um pedido de troca de conta.
- Vocês nunca configuraram ou não sabem o status do DMARC do domínio.
- Clientes já reclamaram de e-mails estranhos “enviados” pela sua empresa.
- Há exigência de seguro cibernético, LGPD ou auditoria de clientes sobre controles de e-mail.
Perguntas frequentes
O E-mail Protect substitui o Microsoft 365 ou o Google Workspace?
Não. Ele funciona na frente da plataforma que você já usa. As caixas, o Outlook e o Gmail continuam iguais para o usuário. A mudança acontece no caminho que o e-mail faz antes de chegar.
O filtro do Microsoft 365 já não faz isso?
O filtro nativo resolve bem spam e malware conhecido. Os golpes que mais geram prejuízo, como fraude de boleto sem anexo, domínios parecidos e links que mudam depois da entrega, são justamente os que exigem análise de contexto e verificação no clique. O E-mail Protect acrescenta essas camadas.
A implantação para o e-mail da empresa?
Não. A ativação é feita por configuração de DNS e do fluxo de e-mail, sem instalar nada nas máquinas e sem interromper o recebimento. A VexaNetworks acompanha a migração e o ajuste fino das regras nas primeiras semanas.
Mensagens legítimas podem cair na quarentena?
Pode acontecer no início, enquanto as regras aprendem o padrão da sua empresa. Por isso existe o período de ajuste. O usuário ou o TI consegue liberar a mensagem em poucos cliques, e o remetente legítimo passa a ser reconhecido.
O DMARC protege a minha empresa ou os meus clientes?
Os dois. Ele impede que golpistas usem o seu domínio para enganar clientes e fornecedores e, de quebra, melhora a entrega dos seus e-mails legítimos, que deixam de cair no spam dos destinatários.
Conclusão
O golpe por e-mail não precisa de uma falha técnica: precisa só de uma pessoa ocupada e de uma mensagem convincente. Por isso a defesa não pode depender só de alguém perceber o hífen que falta. O E-mail Protect analisa remetente, domínio, links e anexos antes da entrega e protege o nome da sua empresa do lado de fora.
Quantos desses e-mails já chegaram na sua empresa este mês?
A VexaNetworks faz uma análise do seu domínio e do fluxo de e-mail: status de SPF, DKIM e DMARC, domínios parecidos com o seu já registrados e os pontos por onde um golpe de boleto passaria hoje.
Fontes:
Verizon Data Breach Investigations Report 2024 e 2025 ·
FBI IC3, Internet Crime Report 2024 ·
IBM, Cost of a Data Breach Report 2025 ·
Kaspersky, Panorama de Ameaças 2025 (via InfoMoney) ·
IBM 2025 no Brasil (via Tecnoblog)